
Vibe Coding Risiken 2026: Gefahren und Lösungen
Die größten Risiken beim Vibe Coding: Sicherheitslücken, unkontrollierter Code und Abhängigkeiten. NCA zeigt Lösungsansätze für sicheres KI Coding 2026.
Mehr erfahren
Vibe Coding beschleunigt die Entwicklung dramatisch, aber wer die Kontrolle über KI-generierten Code verliert, zahlt später einen hohen Preis. Risiken beim Vibe Coding entstehen nicht durch den KI-Einsatz an sich, sondern durch fehlende Prozesse, die den Output absichern. Einen Überblick über die größten Gefahren beim Vibe Coding haben wir bereits zusammengestellt.
Die häufigsten Risiken lassen sich in drei Kategorien einteilen: technische Schulden durch blindes Akzeptieren von KI-Code, Sicherheitslücken durch fehlende Validierung und Compliance-Probleme durch ungeprüfte Abhängigkeiten. Besonders kritisch wird es beim Deployment von lokal entwickeltem Code auf den Server, wo Umgebungsunterschiede zusätzliche Fehlerquellen erzeugen.
Dieser Artikel zeigt konkrete Strategien, um Vibe Coding produktiv und kontrolliert einzusetzen: von Review-Prozessen über automatisierte Tests bis hin zu DSGVO-konformer Tool-Auswahl. Für die sicherheitskritischen Aspekte empfehlen wir ergänzend unseren Guide zu Vibe Coding Security. NCA Vibe Coding Consulting begleitet Teams beim Aufbau dieser Prozesse.
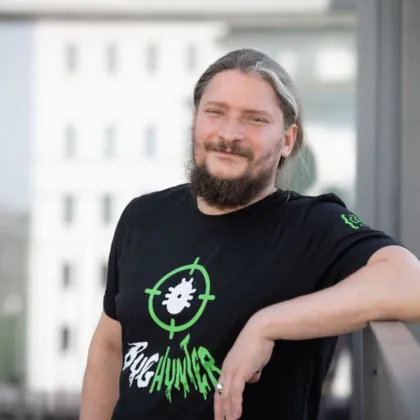
Roland Golla ist Entwickler aus Leidenschaft – seit über 20 Jahren. Er hat hunderte Projekte begleitet, von Legacy-Refactoring bis KI-Integration. Bei Vibe Coding verbindet er das Beste aus beiden Welten: Die Geschwindigkeit von KI-generiertem Code mit der Qualität professioneller Softwareentwicklung. Kein Bullshit, keine Agentur-Floskeln – direkte Hilfe von jemandem, der selbst täglich im Code steckt.
Effektives Risikomanagement beim Vibe Coding bedeutet nicht, langsamer zu werden, sondern smarter. Diese fünf Strategien lassen sich direkt in bestehende Workflows integrieren:
NCA unterstützt Entwicklungsteams beim Aufbau dieser Prozesse, von der automatisierten Code-Review-Pipeline bis zur sicheren lokalen KI-Infrastruktur. Kontakt: roland@nevercodealone.de
The AI builds for now, not for later. It has no stake in the maintainability of what it generates.
Eliminierung technischer Schulden mit PHPStan, Rector PHP und PHPUnit. Über 20 Jahre Praxiserfahrung in skalierbaren Backends.
Gesetzliche Konformität & Inklusion. Optimierung von Performance und Conversion durch radikal nutzerzentriertes, universelles Design.
Skalierbare KI-Systeme mit echtem Code Ownership. CI/CD, Backup-Strategien und Infrastruktur, die mit deinem Team wächst.
Die wichtigsten Fragen und Antworten zu Risikomanagement beim Einsatz von KI-Coding-Agenten in professionellen Projekten.
Effektives Risikomanagement beim Vibe Coding kombiniert menschliche Code-Reviews, automatisierte Tests und klare Prozesse für den Umgang mit KI-Output. Wer diese drei Säulen konsequent umsetzt, reduziert technische Schulden und Sicherheitsrisiken deutlich.
Ohne Kontrollprozesse akkumulieren sich technische Schulden, schleichen sich Sicherheitslücken ein und entstehen lizenzrechtliche Probleme durch ungeprüfte Open-Source-Abhängigkeiten. KI-Agenten optimieren auf Funktionalität, nicht auf Wartbarkeit.
Ja, wenn die richtigen Prozesse vorhanden sind. Teams mit strukturierten Review-Workflows erzielen laut Praxiserfahrung 2-5x höhere Entwicklungsgeschwindigkeit bei gleichbleibender Codequalität. Der Schlüssel liegt in der Kombination aus KI-Geschwindigkeit und menschlicher Übersicht.
Technische Schulden durch KI-Code entstehen meistens durch blindes Akzeptieren von Vorschlägen. Gegenmaßnahmen: regelmäßige Refactoring-Zyklen, automatische Linter in der CI/CD-Pipeline und explizite Qualitätsziele im Prompt.
Wer Kundendaten oder personenbezogene Informationen in Cloud-KI-Prompts einbettet, riskiert DSGVO-Verletzungen. Sichere Alternative: lokale KI-Modelle auf deutschen Servern, die keine Daten an Drittanbieter senden.
Tools wie npm audit, Dependabot oder Snyk scannen automatisch auf bekannte Schwachstellen. Zusätzlich sollte jeder neue Package-Import manuell auf Aktualität, Maintainer-Aktivität und Lizenz geprüft werden.
Ja, mit angepassten Prozessen. Regulierte Branchen (Gesundheit, Finanzen, Öffentlicher Sektor) benötigen zusätzlich Audit-Trails für KI-Entscheidungen, lokale Modelle ohne Cloud-Anbindung und eine dokumentierte Risikobewertung pro Projekt.
Effiziente Reviews fokussieren sich auf kritische Bereiche: Authentifizierung, Datenbankabfragen, externe API-Aufrufe und Fehlerbehandlung. Mit klaren Checklisten dauert ein Review typischerweise 15-30 Minuten statt Stunden.
Vibe Coding Risiken umfassen auch nicht-sicherheitskritische Probleme wie Codequalität, Wartbarkeit und technische Schulden. Security-Risiken sind ein Teilbereich. Beide erfordern eigene Gegenmaßnahmen – Security-Reviews zusätzlich zum allgemeinen Code-Review.
NCA bietet eine kostenlose Erstberatung, bei der wir bestehende Codebases analysieren, Prozessslücken identifizieren und konkrete Verbesserungsmaßnahmen empfehlen. Kontakt über roland@nevercodealone.de oder +49 176 24747727.




Wie wir durch optimierte MCP Response Formate 90% Token eingespart haben. Praktische Anleitung für jeden der MCP Server oder API Tools für KI Agenten baut.